Minecraft et sa petite faille de sécurité

Posted on lundi 16 juillet 2012 - 0 commentaires -


Une faille de sécurité a été découverte dans les serveurs de Minecraft, permettant via le système d'authentification de se logguer avec le compte d'un autre et de jouer avec son personnage.
Marcus Persson alias Notch s'en est rendu compte il y a quelques jours lorsque plusieurs joueurs ont remarqué que son compte personnel avait été utilisé sur différents serveurs où il n'a jamais mis ses pieds virtuels.

Cet exploit dont vous trouverez tous les détails ici, concernait uniquement les gens qui ont migré récemment leur compte vers un compte Mojang et qui utilisent leur adresse email pour s'authentifier.
Mais rassurez-vous, Notch a tout de suite réagi à ce problème en coupant les serveurs servant à l'authentification afin d'analyser le problème et le patcher en quelques heures.

Rapide le garçon ! Heureusement, aucune donnée personnelle ou mot de passe n'a été rendu visible via cet exploit, et bien sûr tout est revenu dans l'ordre au pays de cubes cubiques.

La Mole v0.3 en téléchargement - Outil automatique SQL Injection exploitation

Posted on - 0 commentaires -


La Mole est un outil automatique SQL Injection d'exploitation. Tout ce que vous devez faire est de fournir une URL vulnérables et une chaîne valide sur le site que vous testez et The Mole permettra de détecter l'injection et de l'exploiter, soit en utilisant la technique de l'union ou d'une technique basée sur requête booléenne.


caractéristiques

  • Soutien pour les injections en utilisant MySQL, MS-SQL Server, Postgres et bases de données Oracle. Interface de ligne de commande. 
  • L'auto-complétion pour les commandes, les arguments de commande et les noms de base de données, tables et les colonnes. Prise en charge de filtres, afin de contourner certaines IPS ou IDS règles en utilisant des filtres génériques, et la possibilité d'en créer de nouveaux facilement. 
  • Exploits Injections SQL par le biais de GET / POST / Cookie paramètres. 
  • Développé en Python 3. Exploits injections SQL qui retournent des données binaires. 
  • Interpréteur de commandes puissant pour simplifier son utilisation. 


Vous pouvez télécharger la v0.3 Mole ici:
windows
linux

Hacking web2com System

Posted on samedi 14 juillet 2012 - 5 commentaires -

Bonjour après une  grande absence  i am back pour  vous  expliquer un petit phénomène
dans cette article on va parler de la  web marketing er spécialement a  la  mailing  ou les  spammer 
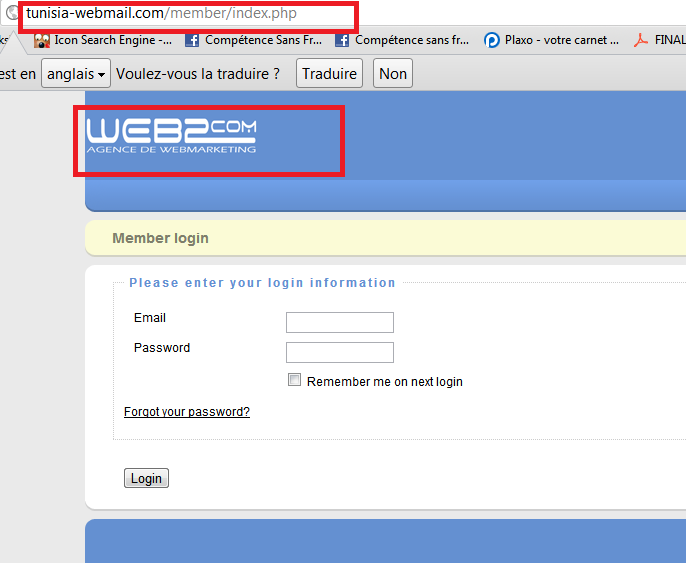
je  vais utiliser par exemple une  agence de web marketing très connue dans  le  domaines situé en sfax 
j ai contacté depuis 2 ou 3 année le  directeur pour  lui vendre la  plus  grande base de donnée en Tunisie 
et il a  refusé puisque il a aussi une partie de ma base de donnée que  j ai déjà  piraté avec  mon équipe mais  une  chose  trop  importante il a  affirmer qu'il a la même base avec  même les  mot de passe O_o une  Gega base avec  300 000  utilisateur , 300 000 email => 300 000 mot de passe O_o donc  j'ai essayé ce soir d'Etudier un peut  ce système  d'envoi de mail utiliser par l'agence WEB2COM 


j ai reçu plusieurs mail comme chaque jours , mails  mails mails => SPAM

voila une  copie de la  code source de l'email :-D 
avec  une  bonne en tête


c  le  6 eme serveur héberger chez OVH


comme vous voyer la copyright du script qui est le  responsable d'envoi des SPAM 


après une  petit recherche  sur  GOOGLE 


Biensure  je  pense pas que  l'agence WEB2COM va acheté cette  application 
c  sure  et 100 % qu'ils sont utilise la  version  NULLED 

:-D 

questions : avez vous confiance en WEB2COM si vous  saviez qu il acheter et utilise des produits piraté et même des base de donnée piraté qui comporte généralement nos vrai mot de passe  ??? 

est ce que  agence national de la  sécurité informatique contrôler et vérifier ces  société de type spammer en Tunisie ?? 

désoler pour  mes  fautes en français  et merci pour  votre  attentions 

MR  k3vin mitnick 
(mes  referencer )


Kevin Mitnick, le plus célèbre hacker, soutient aussi DotCom (MegaUpload)

Posted on jeudi 28 juin 2012 - 0 commentaires -


Juridique - Célèbre hacker, traqué par le FBI puis condamné à cinq ans de prison en 1995, Kevin Mitnick, reconverti depuis plusieurs années en consultant, a apporté à son tour son soutien à Kim DotCom, visé par une demande d’extradition des Etats-Unis.

Malgré ses excentricités, mais surtout les charges retenues contre lui par les Etats-Unis, le patron de MegaUpload parvient à s’attirer les soutiens de personnalités reconnues. Après Steve Wozniak, c’est au tour de Kevin Mitnick de le soutenir officiellement.

« J’espère que tu gagneras » a ainsi écrit le célèbre hacker Kevin Mitnick sur tweeter, accompagnant son message d’un lien vers un clip musical. Le titre de la chanson « I Won't Back Down », c’est-à-dire « Je ne reculerai pas ».

Comme DotCom, visé par une demande d’extradition du gouvernement américain, Mitnick a été recherché par les autorités du pays pour des actes de piratage informatique dans les années 80 et 90.0000 Pourchassé par le FBI durant deux ans, il sera finalement arrêté en 1995 et passera cinq ans en prison. Depuis, Kevin Mitnick s’est reconverti en expert de la sécurité informatique et donne régulièrement des conférences.

Arrestations de masse par le FBI

Posted on - 0 commentaires -


Le FBI vient de stopper plusieurs importants pirates informatiques, aux USA et plusieurs pays Européens, dont le leader du groupe UGNazi. 24 pirates informatiques, de 18 à 25 ans, viennent de finir entre les mains des agents du FBI. Une vaste opération signée "Carding". Une action menée dans 9 pays, dont les Etats-Unis. Dans le lot, des pirates informatiques connus par leurs vantadises sur Internet. Les voleurs numériques présumés sont (Source FBI) : Mark Caparelli“Cubby”; Sean Harper “Kabraxis314”; Alex Hatala “kool+kake”; Joshua Hicks “OxideDox”; Michael Hogue “xVisceral”; Mir Islam “JoshTheGod”; Peter Ketchum "IwearaMAGNUM”; et Steven Hansen “theboner1”.

A noter que “JoshTheGod” est le leader du groupe UGnazi, une team de pirates qui, depuis quelques semaines, se vantait sur Twitter de multiple actions et vols numériques, dont le piratage d'un serveur du FBI ou l'attaque par DDoS de Twitter. D'après des informations que ZATAZ.COM a pu avoir du FBI, 400.000 internautes ont été victimes des agissements de ce groupe de pirates pour un montant estimé de plus de 200 millions de dollars. A noter que 13 autres personnes ont été arrêtés hors du territoire américain. Six aux Royaumes-Unis, deux en Bosnie, une en Bulgarie, Norvége et Allemagne. Ali Hassan connu sous le pseudonyme de “Badoo,” a été arrêté en Italie; Lee Jason Juesheng, alias “iAlert, Jason Kato” a été arreté au Japon.
Lors de cette opération, des internautes ont été entendus en Australie, Canada, Danemark, et Macedonie. Les individus étaient tous membre d'un forum spécialisé [UC Site était en fait un site piége monté par le FBI depuis 2010] dans le "carding", le piratage de carte et données bancaires. Jarand Moen Romtveit, aka "zer0," a utilisé des outils de piratage pour voler des informations à partir des bases de données internes d'une banque, un hôtel, et de différents détaillants en ligne. Il a ensuite vendu les informations à d'autres pirates. En Février 2012, en échange d'un ordinateur portable, Romtveit a vendu des informations de carte de crédit à une personne qu'il croyait être un cardeur. Derriére l'acheteur, un agent du FBI.

Pour JoshTheGod, le fondateur de UGNAzi, le FBI a retrouvé 50.000 informations liées à des cartes bancaires volées. Il était le fondateur de carders.org, un forum de carding.

"Hermes" , Bots master arrêté par la police russe

Posted on - 0 commentaires -


un pirate arrêté avait sous ses ordres plus de 4 millions d'ordinateurs infiltrés par ses soins. Les autorités policières russes ont arrêté un pirate informatique de 22 ans, qui serait prétendument responsable de la compromission de plus de 4,5 millions d'ordinateurs. Un réseau qui serait le plus grand "botnet" connu à ce jour selon le ministère de l'Intérieur Russe.
Le pirate aurait utilisé ses "zombies", des machines de particuliers et entreprises infiltrées, pour voler 150 millions de roubles (3,6 millions d'euros). Le jeune homme était connu sur la toile sous les pseudonymes de "Hermes" et "Arashi". Il utilisait des outils de types Carberp pour voler des informations d'identification d'accès à des banques.
La plupart des complices du pirate étaient basés à Moscou et à Saint-Pétersbourg. "Hermes" a été arrêté dans le sud de la Russie. Bref, 66 centimes d'euros par machine vérolée. Le prix de la visite dans une prison russe ! Maintenant, c'est les services secrets russes, et sa section K, qui ont plus de 4 millions de bots en poche. Et ce n'est pas plus rassurant !

Les virus informatiques Flame et Stuxnet : même combat ?

Posted on mardi 12 juin 2012 - 0 commentaires -

Ce sont deux cyberarmes, utilisées pour affaiblir le programme nucléaire iranien. Les virus Flame et Stuxnet sont liés l'un à l'autre, a affirmé lundi 11 juin la société de sécurité informatique russe Kaspersky.


 Comment fonctionnent ces virus ?
 Stuxnet est un virus puissant, qui utilise des codes malveillants pour détraquer d'importants dispositifs. Ces cyber-attaques visaient à empêcher Téhéran de mettre au point l'arme nucléaire, et ainsi à éviter une attaque préventive d'Israël contre l'Iran. Elles ont fortement perturbé l'installation nucléaire iranienne de Natanz, a indiqué récemment le New York Times. Le quotidien américain a par ailleurs révélé que ces attaques, menées par les Etats-Unis, ont été amplifiées sous la présidence de Barack Obama.
 Selon les experts russes de Kaspersky Lab, Flame serait la troisième arme informatique la plus sophistiquée après les virus Stuxnet et Duqu. Flame serait capable de collecter des données, d'intervenir à distance sur les réglages d'un ordinateur, d'activer le micro d'un PC et d'enregistrer une conversation, de faire des captures d'écran et de se connecter à des messageries instantanées. Tout comme Stuxnet, Flame semble exploiter les failles du système d'exploitation Windows de Microsoft et se révèle extrêmement complexe.


 Quel est le lien entre eux ?
 Bien que découvert plus récemment, Flame serait antérieur à Stuxnet, créé en 2009, a indiqué dans un blog Alexander Gostev, un spécialiste de la société russe. "Le code de Stuxnet utilise une structure de programmation conçue sur Flame et probablement développée spécifiquement pour fonctionner avec Stuxnet". Cela suggère l'existence de "deux équipes de programmateurs indépendantes", liées entre elles, et "travaillant chacune sur sa propre plateforme depuis 2007-2008 au plus tard", a-t-il ajouté, précisant que Flame pourrait dater de l'été 2008.
 Johannes Ullrich, un expert d'une entreprise américaine de formation en sécurité informatique, SANS Technology Institute, estime toutefois que le lien entre les deux virus n'est pas si évident. "Je persiste à croire que [Flame] n'a pas été élaboré par le même groupe ou le même individu que Stuxnet", a-t-il déclaré à l'AFP."Mais ça ne veut pas dire que les deux groupes ne se sont pas coordonnés, ou qu'ils n'ont pas partagé des lignes de programme", a-t-il ajouté, reconnaisant que "les codes [des deux virus] pourraient avoir été écrits par deux protagonistes différents travaillant pour un même gouvernement, et qui par conséquent avaient accès à leurs ressources respectives".


L'œuvre d'un Etat
 Le virus Flame a été détecté dans différentes régions du monde, notamment le Moyen-Orient, l'Europe, l'Amérique du Nord et l'Asie-Pacifique, l'Iran étant le premier pays visé par des attaques. Le ministre israélien des Affaires stratégiques, Moshé Yaalon, a justifié récemment le recours à de puissants virus informatiques afin de contrer la menace nucléaire iranienne, alimentant les spéculations sur une possible implication d'Israël dans ce programme informatique.
 Fin mai Kaspersky, qui venait de découvrir Flame, a noté que la sophistication de ce virus utilisé à des fins de "cyber-espionnage" était telle qu'il supposait le concours d'un Etat. La société américaine de sécurité informatique Symantec a affirmé dimanche sur son blog que Flame avait reçu l'ordre de disparaître sans laisser de trace.